
Dinkominfo Rembang Perkuat Kesiapsiagaan Siber, Gelar Peningkatan Kesadaran bagi SDM Tim Tanggap Insiden Siber (TTIS).
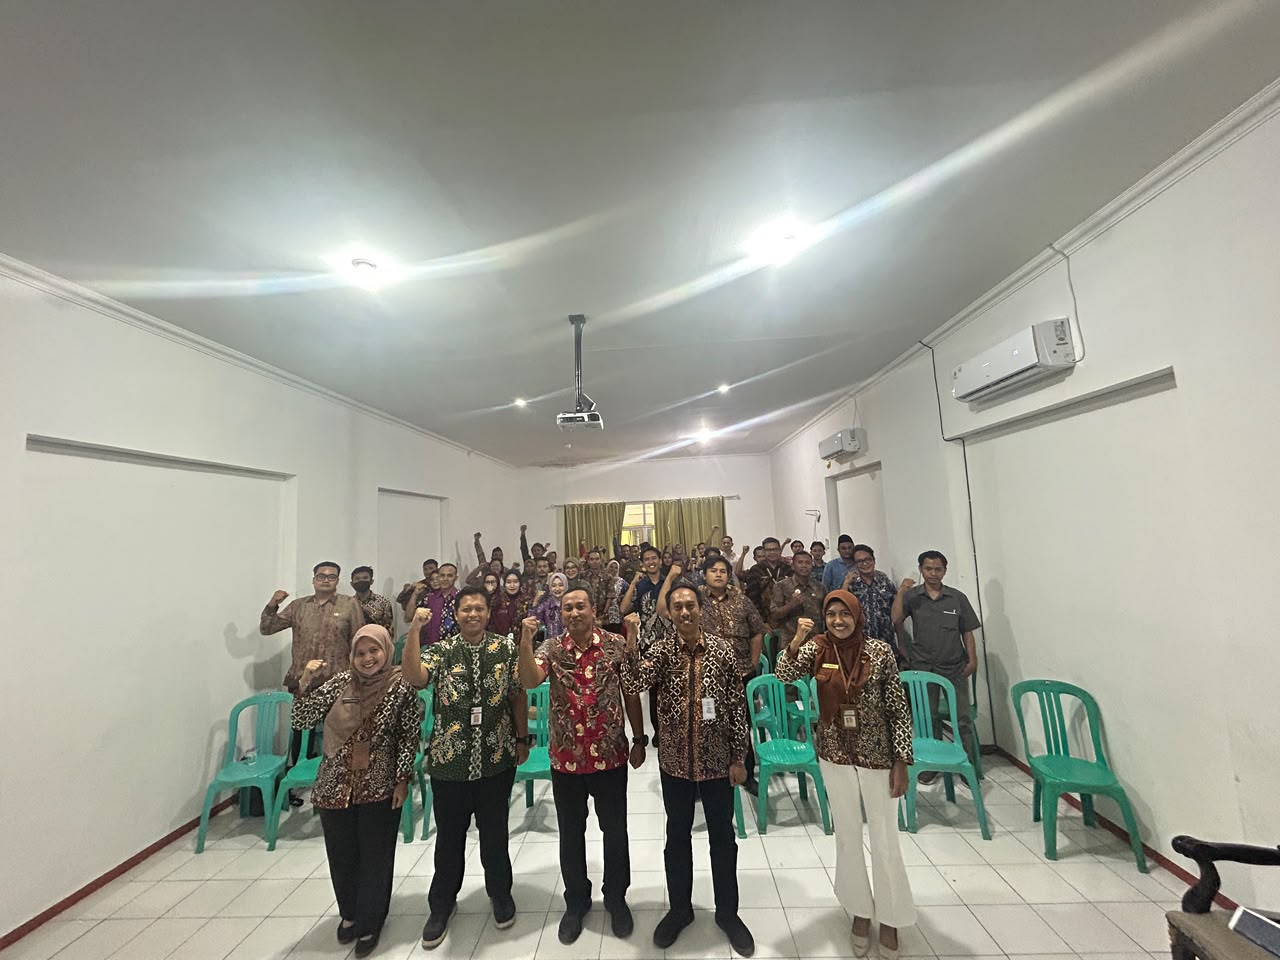
Rembang — Dinas Komunikasi dan Informatika (Dinkominfo) Kabupaten Rembang, melalui Bidang Statistik dan Persandian, menyelenggarakan kegiatan Peningkatan Kesadaran bagi Sumber Daya Manusia Tim Tanggap Insiden Siber (TTIS) di lingkup Pemerintah Kabupaten Rembang. Kegiatan berlangsung pada Selasa, 15 September 2025, bertempat di Aula Dinas Kebudayaan dan Pariwisata (Dinbudpar) Kabupaten Rembang, dan diikuti oleh perwakilan Organisasi Perangkat Daerah (OPD) se-Kabupaten Rembang. Kegiatan ini merupakan bagian dari upaya berkelanjutan memperkuat tata kelola pemerintahan digital, sejalan dengan Misi Ketiga Kabupaten Rembang 2025–2029 untuk mewujudkan tata kelola pemerintahan dan pelayanan publik yang profesional, dengan empat materi utama yang disampaikan secara berurutan.
Keamanan Informasi Bukan Lagi Pilihan, Melainkan Kewajiban
Membuka rangkaian materi, Kepala Dinas Komunikasi dan Informatika Kabupaten Rembang, Budiyono, S.Kom., M.M., memaparkan urgensi Sistem Manajemen Keamanan Informasi (SMKI) dalam mendukung transformasi digital pemerintahan, dengan menegaskan bahwa digitalisasi layanan publik membawa peluang sekaligus risiko baru, sebab setiap layanan yang dipindahkan ke sistem elektronik menambah satu titik yang harus dilindungi. Ia memaparkan payung hukum berlapis yang melandasi kewajiban ini, mulai dari UU No. 11/2008 tentang ITE, UU No. 27/2022 tentang Pelindungan Data Pribadi, Perpres No. 95/2018 tentang SPBE, dan Peraturan BSSN No. 4/2021, hingga Peraturan Bupati Rembang No. 31 Tahun 2024 tentang Manajemen Keamanan Informasi SPBE yang menjadikan MKI SPBE bukan lagi pilihan, melainkan kewajiban seluruh perangkat daerah. Ia juga mengingatkan prinsip CIA (Confidentiality, Integrity, Availability) sebagai fondasi mengapa SMKI penting untuk menjaga kerahasiaan, keutuhan, dan ketersediaan aset informasi dari berbagai ancaman siber seperti malware, ransomware, web defacement, data breach, phishing, hingga insider threat. “Keamanan informasi bukan proyek satu waktu — ini adalah cara kerja baru yang harus kita rawat bersama, setiap hari,” demikian pesan yang mengiringi pembukaan forum ini.
GUPALA: Gerak Cepat Layanan Penanganan Ancaman Siber
Materi kedua disampaikan oleh Moh. Nur Said, S.STP., M.Si., Kepala Bidang Statistik dan Persandian, yang mengupas lebih dalam kerangka Manajemen Keamanan Informasi SPBE dan organisasi RembangKab-CSIRT (Cyber Security Incident Response Team) dengan mengusung jargon “GUPALA: Gerak Cepat Layanan Penanganan Ancaman Siber.” Alur penanganan insiden turut dipaparkan yang mencakup deteksi, analisis dan triage, pelaporan ke RembangKab-CSIRT, penanganan, pemulihan, hingga evaluasi. Pengingat bahwa ancaman tidak pernah berhenti dan menjadi tanggung jawab bersama antara OPD dan RembangKab-CSIRT.
Melindungi Data Pribadi sebagai Amanah, Bukan Sekadar Kepatuhan
Materi ketiga mengangkat Kebijakan dan Prosedur Keamanan Privasi dan Data Pribadi, mengacu pada pedoman implementasi Pelindungan Data Pribadi (PDP) yang diterbitkan Diskominfo Kabupaten Rembang pada 27 Juli 2026, berlandaskan UU No. 27/2022 tentang PDP, SNI ISO/IEC 27001:2022, dan ISO/IEC 29134:2017. Materi ini menjelaskan klasifikasi data pribadi menjadi data umum, seperti identitas dasar dan data administratif, serta data sensitif yang memerlukan pengawasan khusus, seperti data biometrik, kesehatan, keuangan, lokasi real-time, dan data anak di bawah 17 tahun, disertai prinsip pengumpulan dan pemrosesan data yang mensyaratkan persetujuan sah, pembatasan tujuan yang spesifik, akuntabilitas log, serta kewajiban pihak ketiga menandatangani Perjanjian Pelindungan Data Pribadi. Turut dipaparkan teknik data masking untuk menyamarkan data pribadi pada layer presentasi dan log audit, misalnya penyamaran sebagian digit NIK atau alamat email, lima hak subjek data pribadi mulai dari hak atas informasi transparan hingga hak dihapuskan datanya (right to be forgotten).
Tak Bisa Melindungi Apa yang Tidak Diketahui
Menutup rangkaian materi, sesi Inventarisasi Aset Teknologi Informasi mengangkat prinsip “Tidak dapat mengamankan sesuatu yang tidak diketahui,” dengan menegaskan bahwa inventarisasi aset bukan sekadar pendataan barang, melainkan fondasi utama pengelolaan risiko dan keamanan informasi dalam penyelenggaraan SPBE. Materi ini memaparkan alur manajemen risiko mulai dari identifikasi aset, klasifikasi, identifikasi ancaman dan kerentanan, penilaian risiko, hingga penerapan kontrol keamanan menggunakan studi kasus website OPD yang berisiko defacement akibat CMS yang tidak diperbarui. Sesi ini ditutup dengan ajakan kepada seluruh OPD untuk segera melengkapi data inventarisasi aset perangkat lunak di unit kerja masing-masing melalui formulir yang telah disediakan.
Komitmen Bersama Menuju Pemerintahan Digital yang Aman
Kegiatan ini ditutup dengan ajakan kepada seluruh TTIS dan OPD di lingkungan Pemerintah Kabupaten Rembang untuk menindaklanjuti forum dengan langkah nyata, mulai dari melengkapi inventarisasi aset SPBE di unit kerja masing-masing, segera melaporkan setiap indikasi insiden siber kepada RembangKab-CSIRT tanpa menunda, menerapkan enkripsi dan kontrol akses pada setiap data pribadi yang dikelola, hingga menjadikan Manajemen Keamanan Informasi SPBE sebagai bagian dari rutinitas kerja sehari-hari, bukan sekadar agenda tahunan. Melalui kegiatan ini, Dinkominfo Kabupaten Rembang berharap seluruh perangkat daerah semakin siap menghadapi tantangan keamanan siber, sekaligus mewujudkan tata kelola pemerintahan digital Kabupaten Rembang yang lebih aman, tepercaya, dan berorientasi pada pelayanan publik yang prima.